Hakeri tokom ove godine ukrali 8,7 milijardi dolara u kriptovalutama

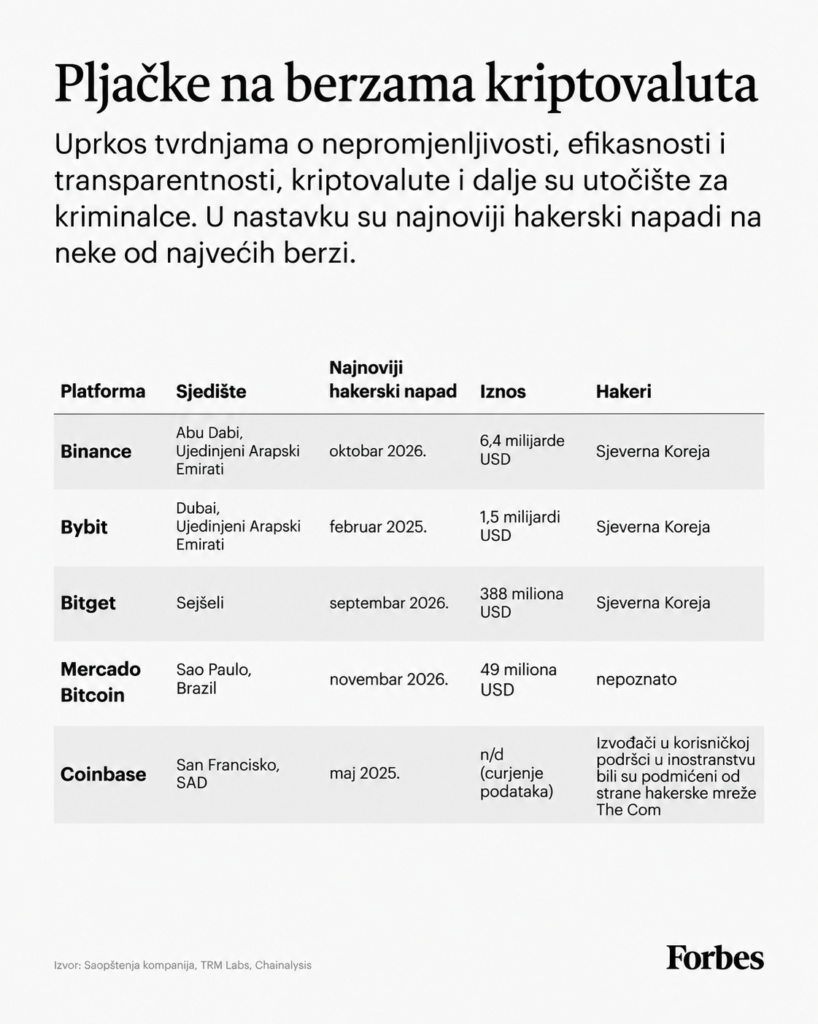
Sjevernokorejskim hakerima bili su potrebni mjeseci da prodru u sisteme Binancea, najveće svjetske berze kriptovaluta, a svega dvadesetak minuta da ukradu više od 6,3 milijarde dolara.
Operacija je počela znatno prije pljačke 29. oktobra, kada su napadači, koristeći kompromitovani softver i lažni razgovor za posao, uspjeli da pristupe računarima zaposlenih. Odatle su postepeno prodirali kroz interne sisteme, sve dok nisu stekli mogućnost da odobravaju transakcije iz digitalnih novčanika berze.
Najveća krađa u istoriji kriptovaluta ukazala je na zabrinjavajuću stvarnost za industriju koja godinama pokušava da se zaštiti od cyber kriminalaca. Hakeri sve češće pronalaze načine da zaobiđu programski kod koji štiti digitalnu imovinu, usmjeravajući napade na ljude i infrastrukturu koji tom imovinom upravljaju.


Vještačka inteligencija (AI) takve napade čini jeftinijim i jednostavnijim, omogućavajući kriminalcima da sprovode sofisticirane operacije za koje su ranije bili potrebni mnogo vremena i izuzetno tehničko znanje.
Prema podacima kompanije TRM Labs, koja se bavi analizom blokčejn transakcija, hakeri su tokom 2026. godine, zaključno sa periodom obuhvaćenim izvještajem, ukrali rekordnih 8,7 milijardi dolara u kriptovalutama kroz 325 incidenata. Sjeverna Koreja odgovorna je za približno 85 posto ukupnog iznosa.
Najveća slabost nisu programi, već ljudi koji kontrolišu novac
Bezbjednost industrije kriptovaluta godinama je bila uglavnom usmjerena na provjeru pametnih ugovora, odnosno programa koji automatski izvršavaju transakcije na blokčejnu.
Ti napori poboljšali su bezbjednost osnovnog programskog koda, ali nisu mnogo doprinijeli uklanjanju ranjivosti u softveru, među zaposlenima i u sistemima koji ga okružuju.
Od 100 incidenata koje je TRM od 2022. godine pripisao Sjevernoj Koreji, svega 13 uključivalo je iskorištavanje ranjivosti programskog koda. Na takve napade otpadalo je približno jedan posto ukupne vrijednosti sredstava koje je ta zemlja ukrala.
Najveći iznosi pribavljeni su kompromitovanjem infrastrukture koja se koristi za odobravanje transakcija.
„Najveća ranjivost u industriji kriptovaluta danas su ljudi koji kontrolišu ključeve“, kaže Ari Redbord, globalni direktor za javne politike i odnose sa državnim institucijama u kompaniji TRM.
Prema njegovim riječima, Sjeverna Koreja postala je naročito vješta u zloupotrebi procesa zapošljavanja. Njeni operativci predstavljaju se kao regruteri i ubjeđuju softverske inženjere da preuzmu zlonamjerne programe predstavljene kao zadaci za provjeru programerskih sposobnosti.
U izvještaju objavljenom nakon incidenta, Binance je naveo da je jedan zaposleni prošao dva razgovora sa predstavnicima izmišljene kompanije, prije nego što je na službeni računar instalirao zaraženi zadatak.
Napadači su potom iskoristili interni alat zasnovan na vještačkoj inteligenciji kako bi došli do drugih inženjera i pribavili pristupne podatke za sistem digitalnog potpisivanja transakcija, kojim se odobravaju transferi kriptovaluta.
Giovanni Vignone, izvršni direktor kompanije Octane Security iz San Franciska, kaže da su ovi međusobno povezani sistemi često nedovoljno razumljivi čak i kompanijama koje njima upravljaju.
„Kompanija može temeljno da provjeri svoje pametne ugovore, ali često ostavlja nezaštićene druge puteve koji vode do tih ugovora ili do mjesta na kojima se čuva digitalna imovina“, kaže Vignone.
„Ono što sada vidimo jeste da napadač može da poveže slabosti u više različitih sistema kako bi premjestio digitalnu imovinu i ostvario zaradu.“
AI drastično smanjuje troškove hakerskih napada
Vignone najviše zabrinjava brzina kojom vještačka inteligencija smanjuje nivo stručnosti potreban da se naizgled beznačajne ranjivosti pretvore u ozbiljne bezbjednosne propuste.
U oktobru je jedan haker koji govori kineski jezik koristio AI agente kako bi provalio na internet stranice više od 100 kompanija, uključujući sajtove povezane sa proizvođačem poljoprivredne mehanizacije John Deere, kompanijom za kućne aparate SharkNinja i proizvođačem motora Cummins.
AI agenti pokušali su da prodru na više od 1.200 internet stranica. Satima su ispitivali njihove bezbjednosne sisteme i tražili alternativne načine pristupa kada bi početni pokušaji propali.
Kompanija za cyber bezbjednost NorForge, koja je otkrila operaciju, procijenila je da je čitava kampanja koštala oko 5.000 dolara u računarskim resursima za vještačku inteligenciju, odnosno približno 50 dolara po uspješnom upadu.
Nije poznato koliko je podataka ukradeno, niti kakve su druge troškove napadači imali. Ipak, slučaj pokazuje koliko je jeftino postalo da jedan kriminalac sprovede kampanju za koju bi ranije bilo potrebno značajno ljudsko znanje i iskustvo.
Slične mogućnosti pojavljuju se i u legitimnim istraživanjima cyber bezbjednosti.
Tokom nedavne analize desktop aplikacije Telegram, Vignone je posmatrao kako AI model koristi grešku u upravljanju memorijom koju je otkrio njegov tim, identifikuje drugu ranjivost i kombinuje ih kako bi demonstrirao kontrolisanu manipulaciju memorijom aplikacije.
„Moje učešće uglavnom se svodilo na obezbjeđivanje pristupa nalozima“, kaže on. „Istraga se najvećim dijelom odvijala samostalno, uz vrlo malo usmjeravanja.“
U maju je kompanija Anthropic saopćila da je njen model Mythos Preview, kojem je pristup ograničen, uspješno iskoristio ranjivosti u svih 12 pametnih ugovora obuhvaćenih referentnim testiranjem, ostvarivši 35 miliona dolara simuliranog prihoda.
U eksperimentu nije ukraden stvarni novac, ali je pokazano koliko su AI sistemi napredovali, od pukog otkrivanja programerskih grešaka do njihovog aktivnog iskorištavanja.
Drugim riječima, ranjivost za čije bi iskorištavanje iskusnom istraživaču ranije bile potrebne sedmice, AI agent danas može da istraži za djelić tog vremena i uz znatno manje troškove.
Čak i neuspješni pokušaji postaju jeftiniji, zbog čega se kriminalcima sada isplati da napadaju i manje mete.
Napadnuta i kompanija koja istražuje kripto kriminal
Krajem oktobra kompanija za analizu blokčejna Chainalysis objavila je da je neovlašteni napadač, koristeći tehnike potpomognute vještačkom inteligencijom, pristupio njenim sistemima i internim alatima.
Nekoliko dana kasnije kompanija je saopštila da su tokom šireg cyber napada bili izloženi podaci svih njenih korisnika, uključujući imena, kriptografski obrađene lozinke i aktivne pristupne tokene.
Međutim, nije utvrđeno da je upravo upad izveden uz pomoć vještačke inteligencije doveo do otkrivanja tih pristupnih podataka.
Chainalysis, čiji su klijenti i organi za sprovođenje zakona i velike finansijske institucije, privremeno je isključio nekoliko svojih proizvoda dok je trajala istraga.
AI alati mogu otvoriti vrata najosjetljivijim sistemima
Vještačka inteligencija stvara i nove ranjivosti za kompanije koje je same uvode u poslovanje.
Programerskim asistentima i drugim internim AI agentima može biti omogućen pristup osjetljivim informacijama, softveru i službenim pristupnim podacima.
Bez pažljivo ograničenih ovlaštenja, kompromitovanje jednog takvog alata može napadaču otvoriti put ka sistemima do kojih bi inače bilo teško doći.
Naravno, i oni koji se brane mogu koristiti istu tehnologiju.
AI modeli mogu neprekidno analizirati softver, testirati potencijalne ranjivosti i identifikovati puteve napada koje bi konvencionalne bezbjednosne provjere mogle da propuste.
Međutim, otkrivanje slabosti korisno je samo ako kompanije mogu da utvrde koje su zaista važne i da ih otklone.
Za berze kriptovaluta poput Binancea izazov se ne svodi samo na bolje otkrivanje prijetnji.
Ako kompromitovani nalog zaposlenog može na kraju da omogući pristup sistemima koji kontrolišu milijarde dolara, kompanije moraju da preispitaju način dodjeljivanja pristupa, instaliranja softvera i odobravanja velikih transfera.
Čak i sofisticirana zaštita digitalnih novčanika pruža malo sigurnosti ako napadači mogu da manipulišu sistemima odgovornim za odobravanje transakcija.
Berze traže zaštitu u modelima tradicionalnih finansija
Pojedine kompanije rješenja traže u modelima koji se već koriste u tradicionalnom finansijskom sektoru.
Kompanija CoinRoutes iz Miamia, koja pruža tehnološka rješenja za institucionalno trgovanje kriptovalutama, integriše svoje usluge sa kompanijom BitGo iz Sioux Falls-a, u američkoj saveznoj državi Južna Dakota.
Takva integracija omogućava klijentima da trguju digitalnom imovinom, dok je ona smještena kod regulisanog pružaoca usluga čuvanja imovine, umjesto na samim berzama.
Petog novembra, berza kriptovaluta Bitget, sa sjedištem na Sejšelima, najavila je pokretanje svoje Otvorene mreže za čuvanje imovine (Open Custody Network).
Ona također omogućava institucijama da trguju na platformi Bitgeta, bez potrebe da kolateral premještaju od pružalaca usluga čuvanja imovine koje su same odabrale.
Takvi aranžmani mogu smanjiti količinu novca izloženu eventualnom bezbjednosnom proboju na jednoj trgovačkoj platformi, iako se i dalje moraju uzeti u obzir rizici povezani sa čuvanjem imovine.
Zamrznute milijarde, ali povrat ukradenog novca ostaje problem
Industrija je postala efikasnija i u reagovanju nakon što sredstva budu ukradena.
Prema riječima Redborda, kompanije Tether i Circle zamrznule su približno 2,4 milijarde dolara vrijednosti svojih stabilnih kriptovaluta, USDT i USDC, tokom prvih 37 minuta napada na Binance.
Do 3. novembra Binance je saopćio da je oko 2,85 milijardi dolara zamrznuto ili presretnuto.
Međutim, za razliku od stabilnih kriptovaluta, kriptovalute poput bitcoina i ethera ne mogu zamrznuti kompanije koje su ih izdale, pa je povraćaj ukradene imovine i dalje mnogo teži od praćenja njenog kretanja.
Hakerski napadi postaju prijetnja i tradicionalnim bankama
Posljedice ovakvih napada počele su da zabrinjavaju i tradicionalne finansijske institucije.
Nakon proboja u sisteme Binancea, predstavnici američkih Federalnih rezervi (Federal Reserve) i Kancelarije kontrolora valute (Office of the Comptroller of the Currency) kontaktirali su banke kako bi se raspitali o mogućim ranjivostima i neuobičajenim aktivnostima, prema riječima Redborda iz TRM-a.
Pojedine velike banke počele su da provjeravaju sopstvene sisteme kako bi utvrdile jesu li izložene sličnim tehnikama napada.
„Ovo je ozbiljno upozorenje, ne samo za industriju kriptovaluta već za finansijski sistem u cjelini“, rekao je za CoinDesk Changpeng Zhao, milijarder, suosnivač i bivši izvršni direktor Binancea, nakon pljačke.
Prijetnja je stvarna, iako banke posluju u drugačijim bezbjednosnim okvirima.
Vještačka inteligencija mijenja ekonomsku računicu cyber kriminala: kako troškovi pronalaženja i iskorištavanja ranjivosti padaju, smanjuje se i potencijalna dobit potrebna da bi se napad isplatio.
Kriminalci sada mogu sebi da priušte više pokušaja, da napadaju manje očigledne mete i da pokušaju ponovo kada ne uspiju.
Sljedeća meta ne mora biti berza kriptovaluta.
Nina Bambysheva, Forbes
After Binance’s $6 Billion Burglary, AI-Fueled Hacks Are Now Crypto’s Biggest Threat